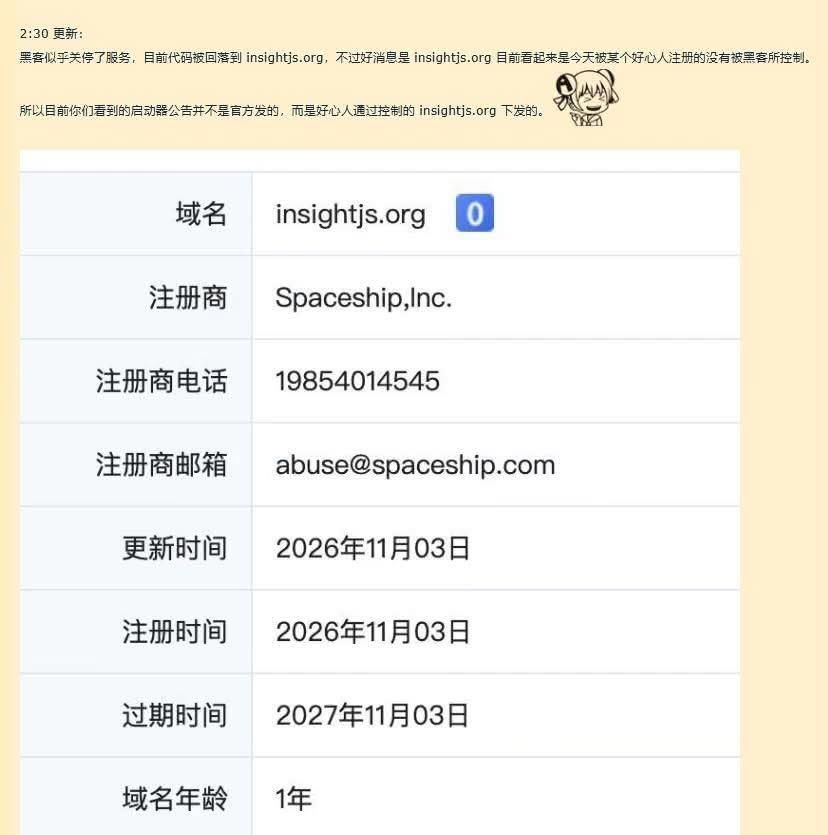
推 cuzuto: 這種啟動器的都在抖吧,總之資安股買起來,明年資安大年不 11/04 12:51
→ cuzuto: 要不信 11/04 12:51
→ murderer2013: 肯定越來越多,這只是剛開始 11/04 12:52
推 Echobee: 資安的第一步就是你要先假定你已經被看光了,而且是每天 11/04 12:52
→ Echobee: 一次 11/04 12:53
推 guogu: 連銀行都會被駭了 遊戲只是小事 11/04 12:53
→ Scarlett888: foxy跟現在情況差很多吧 11/04 12:55
→ anpinjou: 永O:並非資安 用戶請小心詐騙 11/04 12:55
→ b23058179: 也對啦 畢竟foxy本身沒問題 是載的東西有問題 11/04 12:58
推 andy0481: 其實一堆東西都一直被駭 只是你之前沒注意 11/04 13:00
→ andy0481: 實際上大多使用者 電腦裡的資料 駭客根本懶得看 11/04 13:00
推 vhik4596: 黑色十月不是叫假的,每天都有新的漏洞被發現,修補或升 11/04 13:01
→ vhik4596: 級不可能跟的上,只能希望被發現的洞是很難利用或傷害最 11/04 13:01
→ vhik4596: 小的 11/04 13:01
→ vhik4596: 但騰訊這次好像不太一樣就是,技術細節沒全看完 11/04 13:01
推 serding: AI太強 比起以前能駭更多東西了 11/04 13:01
→ blackone979: 對一般人而言最關鍵的就是你的信用卡資料而已 其他都 11/04 13:02
→ blackone979: 可以無所謂 11/04 13:02
→ RDcat: 資安要有意識不要盲信,出事之前很難知道怎麼出事 11/04 13:02
推 guogu: 騰訊這次是他伺服器裡的資料被替換掉了 11/04 13:04
→ guogu: 怎麼做到的目前未知 11/04 13:04
推 anpinjou: 所以硬要說是哪邊的問題 騰訊全責嗎 11/04 13:05
→ blackone979: 最後發現是內鬼就好笑了 11/04 13:05
→ midas82539: 我講難聽一點騰訊不負全責那誰以後敢玩他的遊戲 11/04 13:06
→ midas82539: 你怎麼知道該公司的哪個環節被塞偷你密碼,信用卡的毒 11/04 13:06
→ midas82539: 那最保險作法是啥,我她媽就不要玩這家遊戲啊 11/04 13:07
推 dbr623: google 帳號完蛋也很痛苦,雖然有分程度跟有機會取回 11/04 13:08
推 qsx889: 最安全的就剪卡(X 11/04 13:08
推 Scarlett888: 這種事情頂多給給朋友費吧 不然還能有進一步賠償嗎@ 11/04 13:09
→ Scarlett888: @ 11/04 13:09
推 grtfor: 信用卡反而還好,被盜刷就去停掉就好,密碼跟信件才是問題 11/04 13:09
→ dbr623: 卡片反而是有注意的話爭議款剪卡馬上申請大多能止損 11/04 13:09
推 tsairay: 9月到現在時間也太長了,被裝木馬的應該一堆東西都被偷了 11/04 13:09
→ grtfor: 拿到密碼跟你的電腦裡面的資料,有心人士能做的事可多了 11/04 13:10
→ Echobee: 樓上你這種講法在當初vanguard掃你全部資料就有了 11/04 13:10
→ tsairay: 你要換掉一堆密碼才是真的痛苦,信用卡額度不高的話反而 11/04 13:10
→ tsairay: 問題還比較好處理 11/04 13:10
→ Echobee: 結果還不是馬照跑舞照跳 11/04 13:10
推 qqxu5: 你家裡沒幾個e駭客懶得盜你 11/04 13:11
推 anpinjou: 我信用卡額度都故意設很低 有需求網銀申請就秒過 11/04 13:11
推 HanadaIru: 反正現在做什麼都改變不了已經洩漏事實,倒不如放心開 11/04 13:12
→ HanadaIru: 起來繼續玩 11/04 13:12
推 king84519: 上個月php 道個歉就沒事了 11/04 13:14
推 bluefire: 先是php再來騰訊下一個會是 11/04 13:15
推 Jake9453: 駭客也不會閒閒沒事監控普通人的電腦,感覺有玩虛擬貨幣 11/04 13:17
→ Jake9453: 的比較危險 11/04 13:17
推 ren740719: PHP是那個網站的資料外流,改那個網站就好,這次是你家 11/04 13:18
→ ren740719: 電腦整個脫光給人上,真嚴重程度能比嗎? 11/04 13:18
推 Rothax: 借串問一下,我上次用電腦等妮姬應該是至少一年前的事了 11/04 13:18
→ Rothax: 這樣還有機會中招嗎 11/04 13:18
→ spfy: 這陣子一堆事情 Brotli也是炸很大 Next.js .Net php Python 11/04 13:19
→ spfy: 全部都可能受影響 超嗨的 11/04 13:20
推 HellFly: 一般人肯定最後才出事,頭大的是那些工程師,一堆漏洞修 11/04 13:21
→ HellFly: 不完 11/04 13:21
推 tp950016: 你各位的密碼可能早就洩漏好幾次了 駭客才懶得管一般人 11/04 13:21
→ HellFly: 從k2f事件就知道了,駭客也是會挑的,夠可憐他也看不上 11/04 13:22
→ guogu: 騰訊那邊檔案被替換是9/27 這之後沒開過都沒事 11/04 13:24
推 gogolct: 幣安被駭了破千億 11/04 13:26
→ fbsgo: 可能洩漏好幾次不是不重視的理由...這句話都講到爛了... 11/04 13:29
推 RDcat: 不要有僥倖心態比較好吧,沒中跟沒死是兩件事 11/04 13:33
推 hifroge: 我每天開啟動器也沒中,看來我是量產型妮姬,是沒價值的 11/04 13:52
→ hifroge: 目標 11/04 13:52
推 joygo: 跟你說 再繼續下去 只要沒有第三方交叉認證的全都會爆炸 11/04 14:05
→ cross980115: php是底層架構 啊人家就一個小型非營利基金會 沒幾個 11/04 14:07
→ cross980115: 員工 11/04 14:07
→ cross980115: 各家使用php的本來就得自己顧好自己的 進行更新維護 11/04 14:07
→ cross980115: php基金會可沒從各網站或者使用者拿取什麼廣大利益 11/04 14:08
→ cross980115: 就是個靠捐款跟補助勉強過日的義工團 11/04 14:09
推 david3033: 啟動器換成從Steam啟動大概能少8成問題 除非steam被駭 11/04 14:11
→ david3033: 這次就是從啟動器旁邊的網頁爆掉的 11/04 14:12
推 iComeInPeace: steam也是發生過好幾次遊戲載下來有毒的... 11/04 14:28