🔥 PTT.BEST 批踢踢爆文 💬 八卦 Gossiping 😊 希洽 C_Chat 💰 股票 Stock 🏠 房屋 home-sale 🏀 美國職籃 NBA ⚾ 棒球 Baseball 👛 省錢 Lifeismoney 🚗 汽車 car 😡 政黑 HatePolitics 💻 電蝦 PC_Shopping 🥰 韓星 KoreaStar ✨ 英雄聯盟 LoL 🍿 電影 movie 🪖 軍事 Military 📡 通訊 MobileComm 🏀 台籃 basketballTW 🍼 寶媽 BabyMother 🇯🇵 日旅 Japan_Travel 🏭 科技 Tech_Job 👉 男女 Boy-Girl 👉 真香 CheerGirlsTW 👧 女孩 WomenTalk 👻 媽佛 marvel 💳 卡版 creditcard 👉 NS NSwitch 👉 PS5 PlayStation 👉 大氣 TY_Research 👉 婚姻 marriage 👉 台南 Tainan 👉 台中 TaichungBun 👉 Steam Steam 👉 高雄 Kaohsiung 👉 羽球 Badminton 👉 超商 CVS 👉 米哈遊 miHoYo 👉 iOS 👉 兄弟 Elephants 👉 日劇 Japandrama 👉 玄幻 CFantasy 👉 ES e-shopping 👉 WOW 👉 遊戲交易 Gamesale 👉 4X BaseballXXXX 👉 Lakers 👉 韓劇 KoreaDrama 👉 汽車買賣 CarShop 👉 機車 biker 👉 新竹 Hsinchu 👉 美保 BeautySalon 👉 串流 OTT 👉 歐美影集 EAseries 👉 手機交易 mobilesales 👉 健身 MuscleBeach 👉 MacShop 👉 Lions 👉 FGO FATE_GO 👉 中劇 China-Drama 👉 數位貨幣 DigiCurrency 👉 暗黑 DIABLO 👉 實習教師 studyteacher 👉 航空 Aviation 👉 藝文票券轉售 Drama-Ticket 👉 韓綜 KR_Entertain 👉 美妝 MakeUp 👉 速食 fastfood 👉 手錶 watch 👉 體適能 FITNESS 👉 攝影 DSLR 👉 Headphone 👉 嘻哈 Hip-Hop 👉 轉珠 PuzzleDragon 👉 美食 Food 👉 蔚藍 BlueArchive 👉 數位相機交易 DC_SALE 👉 筆電蝦 nb-shopping 👉 軟工 Soft_Job 👉 汪踢 Wanted 👉 台綜 TW_Entertain 👉 坂道閒聊 SakaTalk 👉 貓咪 cat 👉 日GO BabyProducts 👉 TypeMoon 👉 MLB 👉 職場 Salary 👉 臺劇 TaiwanDrama 👉 海賊王 ONE_PIECE 👉 PMGO PokemonGO 👉 國營 Gov_owned 👉 碧航 AzurLane 👉 家電 E-appliance 👉 布蘭德 Brand 👉 DMMG DMM_GAMES 👉 贈送 give 👉 神魔 ToS 👉 銀行服務板 Bank_Service 👉 原創 YuanChuang 👉 期權 Option 👉 重機 SuperBike
既然官方都發公告了,代表這事情應該是真的 以下不負責任分析 我們先假設目前網路上的分析跟時間軸是對的 梳理一下時間軸 9/27 之前 攻擊者取得 Level Infinite CDN 寫入權限(方式與時間不明) 9/27 09:59 攻擊者註冊 insightjs[.]com 9/27 11:00 insightjs[.]com 取得第一張 TLS 憑證 9/27 14:41 CDN 上 4 個官方 JS 檔被植入載入程式:aegis-fix.min[.]js、vue-buck et.min[.]js、images.7fec4c32[.]js、FeedList.feb647c9[.]js 10/5 紀錄中最早有人連線至 insightjs[.]com 10/5–10/21 攻擊者使用 IP 89[.]126[.]250[.]172 10/6 analytics[.]insightjs[.]com(C2)取得憑證 10/12 insightjs[.]com 註冊資料更新 10/24 00:40 最早有紀錄的木馬啟動 10/28 FeedList.feb647c9[.]js 在來源伺服器被清理(原因不明) 10/29 四週年更新上線,大量玩家開啟啟動器 下略 資料來源:MotherSphere GitHub gist、Inven Global、巴哈姆特 GNN、BigGo Finance 等 好,現在我們聚焦在最一開始的時候,有個東西叫做CDN,這是什麼?為什麼會有這個東西存 在? CDN主要是把網站檔案複製到各地伺服器、讓人可以就近下載的一個服務。就是你不用每次都 去指定的伺服器拿,可以選擇最近的節點,例如你在美國就可以拿美國的節點,而不用去日 本的伺服器拿 好,那這次被竄改的是 Level Infinite 的網頁資源 CDN(playerinfinite[.]com,架在騰 訊雲 COS 上), 他主要負責提供啟動器內建瀏覽器顯示的公告、活動等網頁所需的 JS 檔。 那啟動器每次開啟都會從這裡載入這些檔案,所以檔案一被改,所有開啟啟動器的玩家都會 執行到惡意程式碼。 現在大致知道CDN在幹嘛了 那問題來了,攻擊者怎麼改的?不知道 他基本上是在CDN裡面加料,所以,攻擊的路徑是這樣的 原本: 使用者啟動器->騰訊CDN拿東西->後續一般行為 改過的: 使用者啟動器->騰訊CDN拿東西(但這是加料過的)->insightjs[.]com的惡意腳本-> 透過啟 動器的下載功能抓木馬並執行 所以,對於啟動器來說,他根本不知道自己拿到惡意的東西,因為他連的就是官方的網域, 誰知道這官方的東西還被加過料 但問題來了,這沒有預防方法嗎, 當然有,包括可以驗證Hash,或是用簽章等等的 最重要的概念就是,不要因為來源是官方,就相信拿到的東西一定沒被動過,這是最重要的 ,同時保持最小權限原則 以下是我覺得的疑點,想要了解與討論的,我們一個一個來看 首先 1. 攻擊者取得 CDN 寫入權限,這是確定的,他怎麼取得的則不知道;我好奇攻擊者到底怎 麼做到的,一般會有一些措施或是權限控管才對,例如只有部署流程有寫入權,個人帳號不 能直接改、存取金鑰定期輪換等等 所以這一步不知道怎麼被攻擊者取得權限讓他可以竄改CDN上的東西 2. 檔案被改了約五週才被發現? 從時間軸上來看,官方大概五周才發現(也可能早就發現但無力阻擋?不知道) 如果他們有定期比對檔案的hash,應該不會這麼晚才發現?但我其實不知道他們有沒有做這 件事,只是從結果來看,就是很晚才發現這件事 3.被改過的檔案在啟動器可以執行 我猜是他們沒有驗證內容?可能他直接向官方的CDN拿內容,確認網域是官方的就無條件相信 ,連hash也沒對?但如果他的hash也放在同個CDN可能沒用就是了,畢竟攻擊者都能改檔案了 ,當然也能改hash,所以如果要驗證,那應該用簽章或是hash,且驗證的東西要另外存放, 例如另外一台伺服器,不知道有沒有做? 4. 內建瀏覽器能從外部網域載入 5. 網頁能透過原生功能下載惡意程式 6. 木馬能讀取使用者的各種資料 這基本上是一起的問題 你的內建瀏覽器為什麼不限制只能從官方網域載入? 有限制的話,加料的 JS 根本連不到 insightjs[.]com。 為什麼網頁可以呼叫原生功能去下載東西? 就算真的需要,為什麼不限制下載來源、不驗證下載的內容? 有做的話,就算網頁被改,也沒辦法把木馬抓下來執行。 而讓遠端的網頁內容可以在你電腦上下載並執行程式,等於網頁被改,就直接變成你電腦被 入侵。一個顯示公告的網頁,到底為什麼需要這麼大的權限? 6比較像是結果就是了 以上基本上是從各社群的分析去看的,有部分是我推測的,因為我不確定他實際有沒有做, 是以結果來看 但是,從時間軸來看,這東西幾乎一路就打進來了,我有理由假設他這幾項都是這樣 但凡他有一個有做的確實,應都不會發生或是可以拖延攻擊者的時間,讓他們盡早發現 所以我就很好奇到底他們內部發生了什麼? 然後還有怎麼這麽多遊戲都喜歡搞個啟動器,多做多錯嘛,加入steam不好嗎?可能問題會少 點 以上,因為很多事情都是來自現有的分析,可能不夠齊全,也不一定正確,各位當我是來閒 聊的就好 感謝 ---- Sent from BePTT on my iPhone 17 Pro Max -- ※ 發信站: 批踢踢實業坊(ptt.cc), 來自: 49.216.106.216 (臺灣) ※ 文章網址: https://www.ptt.cc/bbs/C_Chat/M.1793773629.A.59C.html
推 biollante: 為什麼有些人也有啟動器但沒事,如果都會被導去那的話 11/04 14:31
→ b23058179: 所以有啟動器的遊戲都有風險嗎 11/04 14:31
→ gcobc12632: 有人說可能是騰訊內鬼 或是騰訊內部有殭屍電腦 11/04 14:31
推 yusuki1213: 神奇的是昨天有人註冊這個網域發警告不要開啟動器 11/04 14:32
推 anumber: 這次的啟動器是因為有內建瀏覽器 11/04 14:32
推 orca1912: 主要是steam抽成吧 11/04 14:32
推 xkj22355: 正常人怎麼能隨便拿到CDN權限 11/04 14:32
推 GBO5: 以後看到有官方PC啟動器幹嘛還要用STEAM有新理由可以用了 11/04 14:33
→ YangJoe: 不是所有有啟動器的都有風險,是你既然做了啟動器,那你 11/04 14:33
→ YangJoe: 驗證要做好 11/04 14:33
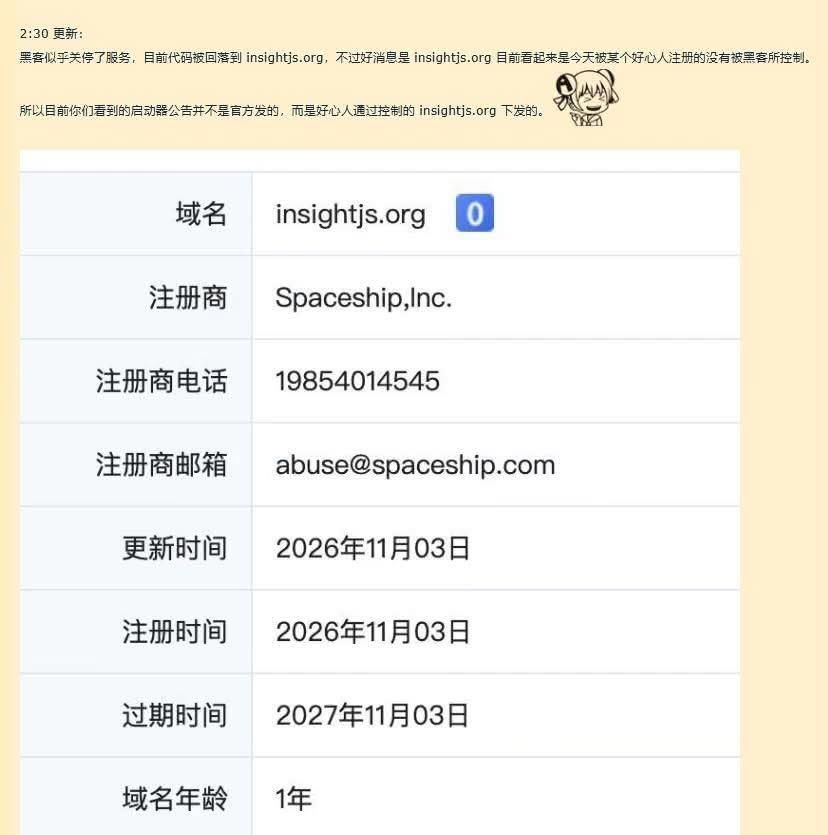
→ yusuki1213: https://i.mopix.cc/Daf8Yq.jpg 11/04 14:33
→ GBO5: 沒事應該是因為1.9/27之後沒開啟動器 2.用防火牆拒絕啟動器 11/04 14:33
→ GBO5: 瀏覽器連線 11/04 14:34
推 hayate65536: 多個啟動器就多個風險,統一用steam不好嗎 11/04 14:34
推 chita0258: 所以工商妮姬的紙片人們要被開盒了嗎 11/04 14:34
推 shinobunodok: 話說如果是騰訊相關的 其他遊戲好像都還沒發聲明或 11/04 14:34
→ shinobunodok: 被爆料之類的? 目前就妮姬一個人 11/04 14:34
→ yusuki1213: 這可能表示只要掌控這網域就能改啟動器的公告了 11/04 14:34
→ GBO5: 上架費跟商店抽成吧 還有STEAM不給上xd 11/04 14:34
推 notwithyou: 說成實話有被找來工商的紙片人的後門應該價值連城吧 11/04 14:36
→ gx9926: 還有審查吧 要是被和諧是不是又要改說去steam做啥(X 11/04 14:37
推 Beramode: 還好我刪掉電腦版很久了 11/04 14:37
推 hayate65536: 為什麼有紙片人才值錢,當課長都塑膠喔 11/04 14:38
→ egg781: 騰訊就一副老大樣,諒你SU也不敢公開靠北我 11/04 14:39
推 guogu: 紙片人有個屁價值... 而且要換成錢未免也太麻煩 11/04 14:40
→ guogu: 有加密錢包那些才是真的價值 11/04 14:40
推 wommow: 退很久了也忘了有沒有刪 要等下班回家檢查了 丸子 11/04 14:41
推 blastillocal: 玩個遊戲被上了一堂資安課… 11/04 14:42
推 foolwind: 就當是在測試 碰到一個有很多加密貨幣的大戶就爽了 11/04 14:43
推 hayate65536: 最近幾月資安事件一大堆,不是只有php跟這些而已,大 11/04 14:43
→ hayate65536: 家都會輪到的 11/04 14:43
推 RDcat: 不用猜呀,有中的朋友一打開就看到那網頁哪可能沒問題 11/04 14:43
→ ruby080808: 騰訊主要營業的遊戲在中國,真出事他也壓得下來,所以 11/04 14:44
→ ruby080808: 沒差吧 11/04 14:44
→ Mystiera: 啟動器就是可以偷加一堆料的官方木馬 才會大家都這麼愛 11/04 14:44
→ notwithyou: 能被找來的紙片人比一般課長有錢多了何況還能賣其他東 11/04 14:44
→ notwithyou: 西 全身都是寶 11/04 14:44
推 gremon131: 笑死紙片人直男巧虎應該更值錢吧,想知道等等podcast會 11/04 14:44
→ gremon131: 不會有這part 11/04 14:44
推 loverxa: 阿齁姨外流.zip 11/04 14:45
推 vhik4596: 理論上資安有要求要定期檢查伺服器檔案hash避免竄改,有 11/04 14:45
→ vhik4596: 可能是工程師沒做或忽略了 11/04 14:45
→ vhik4596: 但其實CDN能被任意放檔案就已經很匪夷所思了 11/04 14:45
推 sai007788: 就網路鬼故事啊『這個幾乎沒有在損壞,不需要你們吧? 11/04 14:46
→ sai007788: 』然後就把檢查的人都開除了 11/04 14:46
推 jackeo: 這種直接從官方加料的 誰有辦法 11/04 14:47
推 dbr623: 自己做啟動器少被 STEAM 抽又可以加減偷看你各位電腦,傻 11/04 14:48
→ dbr623: 了才不做吧 11/04 14:48
推 hayate65536: 騰訊能出這麼詭異的包也是很神奇,是不是有內鬼 11/04 14:49
→ a43164910: 官方有辦法啊 這就是超過一個月沒檢查才跑出來的漏洞== 11/04 14:49
→ dbr623: 竟然後來跳的警告也是外人放的那到底洞多大 11/04 14:51
→ Mystiera: 可以偷改雲端cdn九成以上是內鬼 11/04 14:51
→ Louta: 對岸也在說是內部問題,不然怎麼有辦法改CDN 11/04 14:51
→ Mystiera: 警告就是(暫訂)善意方用完全一樣的路徑深淵凝視著你 11/04 14:52
推 a43164910: 更魔幻的就是買網域改公告警告的那個人可能會被抓起告 11/04 14:54
推 ren740719: 我搞資安的朋友也說這種應該高機率是內鬼搞的 11/04 14:54
→ Louta: 這不廢話嗎?所有善意方內鬼要搞你還不簡單 11/04 14:54
推 hoshitani: 加入steam要被抽成阿 大家都希望玩家用自己平台課 11/04 14:55
推 notwithyou: 之前不就有那邊白帽辦無人機破解比賽直接被廠商報警端 11/04 14:58
→ notwithyou: 了 好抓的先抓是定理 11/04 14:59

😊 希洽 C_Chat 版:熱門文章

😊 希洽 C_Chat 版:更多文章