推 Kazamatsuri: 怎麼跟前面的專家說法不同了?科科 11/04 17:09
推 NCKUchemRx: 就說蹲在此處有笑話聽 Totally命中 謝謝 11/04 17:11
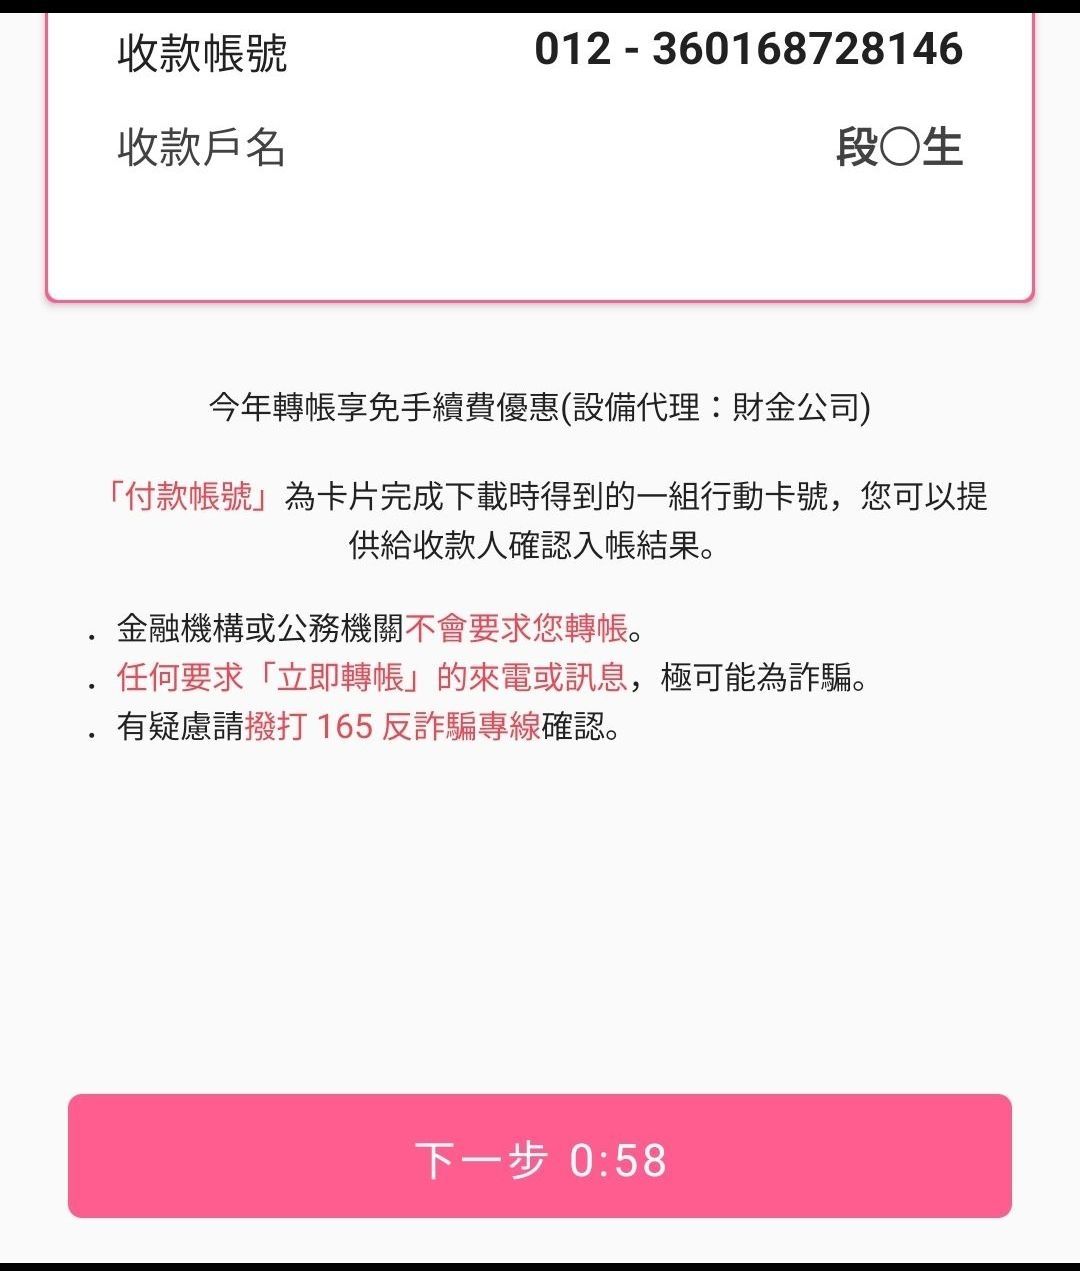
→ Raysun96: 駭客幹嘛轉錢到一個老人家的帳號 11/04 17:11
→ emissary: 駭客怎麼不轉錢到國外? 11/04 17:12
推 TZUYIC: 是駭客的鍋,與我們無關,嗯~ 11/04 17:12
推 C4F6: 查一下老人家子孫後代是搞啥的 11/04 17:12
→ TZUYIC: 駭客把錢轉走後居然不趕快匯到國外,還傻傻等著被凍結? 11/04 17:12
→ edith938271: 受益者相關人是不是該瑟瑟發抖? 11/04 17:13
→ catuncle1: 我是不會相信這個駭客說,既然已經報警,請警方調查清 11/04 17:13
→ catuncle1: 楚,別想呼弄過去 11/04 17:13
→ TZUYIC: 你看人家北韓的駭客,偷走加密貨幣當下就兵分上千路轉走了 11/04 17:14
→ TZUYIC: 怎麼可能笨笨的留在原地給你時間處理? 11/04 17:14
→ Kazamatsuri: 會有資訊高手內鬼,寫程式來盜轉客戶的款項嗎?專家 11/04 17:20
→ Kazamatsuri: 說,以當今的監管環境,以及此案手法,都不像是內鬼 11/04 17:20
→ Kazamatsuri: 或駭客所為。 11/04 17:20
→ Kazamatsuri: 那個專家要不要出來跟永豐對質一下? 科科 11/04 17:21
推 losel: 比一開始的內部程式異常還嚴重, 外部駭客??? 11/04 17:25
→ oresta: 可能只是玩玩吧 11/04 17:26
→ dantes1013: 想到假消息都境外ID的藉口 11/04 17:27
推 danielpupu20: 網路上罵人被抓的也都說是被盜帳號 11/04 17:30
推 egles: 變刑案了?海外駭客集團? 11/04 17:30
→ stlinman: 真的假的? 原來駭客已經進化到可以任意轉帳了啊! 11/04 17:31
推 blackZ2: 所以供應商是誰? 11/04 17:32
→ XDmoon: 駭客可以抓不到 但內控風險就一定得有人出來頂 誰要? 11/04 17:33
→ dantes1013: 對耶!居然沒有公布系統供應商是誰 11/04 17:37
推 egles: 媒體說永豐老董等下6點要開記者會 看看會爆什麼料@@ 11/04 17:43
推 yeh0416: 駭客的話不是更恐怖嗎ˊ_>ˋ 11/04 17:44
推 rrosy: 哇! 原來是好心的白帽駭客嗎? 幫兩家大銀行抓資安漏洞嗎? 11/04 17:48
→ rrosy: 呵呵 11/04 17:48
→ rrosy: 永豐銀行之到底是誰搞的鬼 11/04 17:51
推 SakeruMT: 越描越黑,不怕富邦坐不住?他們也被你搞到欸 11/04 17:51
推 Jintsu: 所以駭客純駭不拿錢? 11/04 17:57
推 shinichi: 駭客不是比內部疏失更嚴重 確定原因是這個嗎? 11/04 18:03
推 taphy624: 脆上有人說備註是護照拼英欸 這不算個資嗎 11/04 18:03
推 yeh0416: 記者會ing 11/04 18:04
推 veryGY: 駭客能入侵? 那這銀行內部系統不被害光光了 11/04 18:05
→ kkkk1234: 這個沒公告在永豐官網?我在threads有看到這張圖,但不 11/04 18:06
→ kkkk1234: 知道官方或媒體出處在哪 11/04 18:06
推 leon1757tw: 越描越黑 駭客輕鬆就可以把錢轉走 突然覺得詐騙集團 11/04 18:07
→ leon1757tw: 太笨了 11/04 18:07
推 sggs: 還不如承認薪水只能請到猴子害的(? 11/04 18:10
推 yeh0416: 聽完了,根本開來交差的 11/04 18:10
→ ch1441: 好扯,直接結清帳戶 11/04 18:14
推 peng198968: 永豐銀鬧這齣,原京城銀用戶會擔心吧 11/04 18:22
→ goingmo: 駭客隨便找個帳戶轉嗎? 照這說法受款老翁不得該查查了呀? 11/04 18:28
→ goingmo: 11/04 18:28
推 CaTkinGG: 練兵吧 能夠隨意轉帳就能拿來洗錢 不一定要做偷錢這種 11/04 18:33
→ CaTkinGG: 容易被抓的 11/04 18:33
推 devilkool: 完全不信 比較像bug 11/04 18:37
→ Rinorune: 被ai攻擊找漏洞之後勒索吧 能轉超過限額 很嚴重哦 11/04 18:54
推 tony15899: 甚麼機制都被繞過去了 這次要重罰幾萬 11/04 18:55
→ KURO1214: 新版app被駭喔,寫程式包商也是受害者嗎 11/04 19:02
→ KURO1214: ai攻擊嗎? 11/04 19:03
推 KURO1214: 確定是駭客進來搞的 11/04 19:10
噓 edison901: 資安長幹什麼吃的?平常嘴炮現在??沒有懲處業界永不 11/04 19:27
→ edison901: 錄用? 11/04 19:27
→ edison901: 而且這麼快就賠錢?這可不是我認識的銀行作風,而且還 11/04 19:28
→ edison901: 是永豐! 11/04 19:28
→ fireguard119: 蛤? 11/04 19:39
推 chiyuan: 內部錯誤還可以說不小心的所以沒資安問題。現在自己說被 11/04 19:41
→ chiyuan: 駭有漏洞這說法更慘 11/04 19:41
推 gyarados: 騙外行人的吧 怎麼看測試資料不小心上到正式區的說法都 11/04 20:22
→ gyarados: 合理太多了 11/04 20:22
推 gottsuan: 看起來就不像被駭,像是系統後台問題,如大家說的測試co 11/04 20:36
→ gottsuan: de沒拿掉直接上到正式環境 11/04 20:36
推 mathrew: 這如果是駭客,更慘吧... 原來資安爛到可以讓駭客這樣玩 11/04 20:44
推 egles: 駭客集團展功力目標不是錢 單純為了測試軟體 提醒漏洞警告? 11/04 20:44
推 aiyowaya: 看來後續系統維護及補強會增加更多暫停服務的機會啊 11/04 21:24
→ timidwei: 駭客會把錢轉去不相關的人? 11/04 21:57
推 SergioRod: 唬爛騙外行 11/04 21:59
推 cityport: 這也是藉口吧..外部IP進入封閉內網?? 防火牆紙做的?? 11/04 21:59
→ cityport: 能撈出P開頭的帳戶..應該已經進入核心系統了 11/04 22:05