推 matlab1106 : 手機能代表本人 財團真的很厲害 10/04 01:27
→ SHENG2014 : 手機能不能代表本人,是用戶自行負責處理的 10/04 02:46
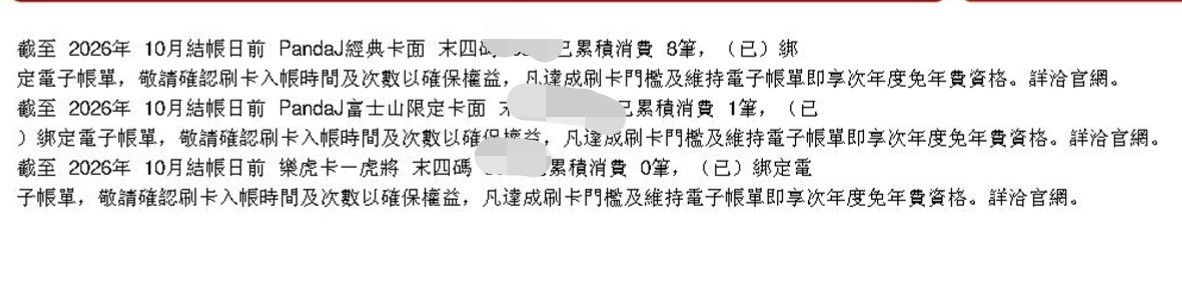
推 james4141989: 好像是中信的,不太懂銀行的意思,收到OTP不代表有 10/04 02:49
→ james4141989: 輸入確認交易啊…… 10/04 02:49
→ james4141989: 簡訊OTP其實不太安全,有很多銀行包含中信都有app 10/04 02:53
→ james4141989: 推播驗證比較安全,能開啟就開啟 10/04 02:53
→ usedata : 銀行邏輯似乎是因為驗證碼有發送了,而刷卡交易既然 10/04 05:51
→ usedata : 有成立代表是有驗證成功的 10/04 05:51
→ darren81835 : 光看這樣很難說 之前不是也有小孩刷的家人刷的 10/04 05:58
→ syldsk : 早就說3D驗證是卸責用的 10/04 06:44
→ CMCC : 國外很多刷卡機制,不需要驗證碼 10/04 06:56
→ CMCC : 所以銀行這個理由是不成立的 10/04 06:56
→ CMCC : 但應該還有其他內情 10/04 06:56
→ CMCC : 國外不需要驗證碼的交易,就算發送驗證碼簡訊也沒用 10/04 07:00
→ CMCC : 。驗證碼這東西,就台灣在玩而已。 10/04 07:00
→ hantulee : 泰國AIS電信,你用台灣信用卡儲值還是得填驗證碼 10/04 08:09
推 gottsuan : 11F胡扯 國外一堆線上刷卡也是要3DS驗證的 10/04 08:39
→ CMCC : 你的國外,不是真的國外,如此而已 10/04 10:28
→ CMCC : 去查查台灣驗證碼機制,會有更多發現 10/04 10:29
→ dog41125 : HSBCUS也是驗證碼發email 10/04 10:54
→ james4141989: 有“寄”OTP然後交易通過就直接認定是本人授權,果 10/04 11:17
→ james4141989: 然OTP就是給銀行在甩鍋用的 10/04 11:17
推 leito : 先問是不是廢牡蠣? 10/04 11:28
推 Alphaz : 銀行也開始超譯了嗎.... 10/04 11:50
推 Kazamatsuri : OTP是商家決定是否要用的 除非像新加坡那樣國家介入 10/04 11:52
→ Kazamatsuri : 要廢除 10/04 11:52
→ Aixtron : 討論爛的題目,爬文就好! 10/04 11:57
→ nintenblo : 發簡訊等於同意付款,銀行你自己要不要看看你在說 10/04 12:00
→ nintenblo : 什麼? 10/04 12:00
→ Aixtron : 乳酪理論,十幾道都不見得有用,還一道?至少要限制 10/04 12:02
→ Aixtron : 國外禁刷,或國外單筆上限1000-3000,刷一筆小額, 10/04 12:02
→ Aixtron : 再刷一筆不過,小額3000刷33次才69000,中間當風控 10/04 12:02
→ Aixtron : 失控?我碰過最有忍耐力的是華南,我連續買12個蘋果 10/04 12:02
→ Aixtron : 99電影想抵年費,風控等我刷完才打電話給我!其他連 10/04 12:02
→ Aixtron : 續刷個三筆小額就一直call了 10/04 12:02
推 BabyWolf : 可是很多網路交易的頁面 你跳出去開銀行app再回來就 10/04 12:20
→ BabyWolf : 洗掉了 然後就一直無法交易成功 10/04 12:20
→ BabyWolf : 不知是網頁設定 還是銀行app佔資源 還是我手機爛 10/04 12:21
→ Aixtron : 台灣現在從上到下都死不認錯,所以還是自保,至少給 10/04 12:40
→ Aixtron : 您的鎖要全部用上,至於資安意識就努力! 10/04 12:40
推 Ron51320 : 驗證碼發送到手機等同本人刷,靠北那家銀行的卡我要 10/04 14:30
→ Ron51320 : 剪了 10/04 14:30
→ alloc : 台灣銀行幾乎都OTP送出就是消費者要吞喔 呵呵 10/04 14:58
→ alloc : 少用的卡國外消費先鎖吧 至少國內盜刷報警會好抓很 10/04 14:59
→ alloc : 多 10/04 14:59
推 peter700 : 其實手機不用植木馬,透過基地台詐騙就能讓簡訊轉 10/04 15:28
→ peter700 : 發到國外了… 10/04 15:28
推 gnr1213 : 極高的可能~持卡人手機被植入木馬程式,終極解法就 10/04 15:36
→ gnr1213 : 是跟新加坡一樣,以後都只能用銀行的App做網路交易O 10/04 15:36
推 kevenshih : 哪一家公布一下 10/04 16:00
推 C4F6 : 這種就跟銀行告到底,輸了再說,沒有銀行一定對的 10/04 16:53
→ C4F6 : 事 10/04 16:53
推 billkira : 自己個人習慣 沒出國 國外交易跟線上交易就是鎖爆 10/04 16:54
推 svcc : 請OTP好棒棒的人出來發表意見 10/04 17:28
推 xxxcat : 信用卡先鎖國外交易在說 10/04 18:27
推 gottsuan : 新加坡沒廢除3DS 只是把OTP改成手機綁定 一樣是不 10/04 19:27
→ gottsuan : 可否認 10/04 19:27
→ gottsuan : 不懂裝懂的人一堆 10/04 19:27
→ gottsuan : OTP是3DS機制的一種驗證方式罷了 不要OTP還是一樣 10/04 19:29
→ gottsuan : 其他驗證方式 都是不可否認 10/04 19:29
推 gottsuan : 要不要3DS是商家決定 要怎麼驗證是發卡行/ACS系統 10/04 19:32
→ gottsuan : 服務商決定 10/04 19:32
推 aria0520 : 哪家銀行阿... 2026還有爭議款失敗的 不是都秒退的 10/04 22:57
→ aria0520 : 這種銀行直接抵制 10/04 22:57
推 chinaeatshit: 簡單的說 只要銀行能證明有發驗證碼 錯就是持卡人 10/05 00:38
→ chinaeatshit: 不爽你就不要用 10/05 00:39
→ cityport : FIDO跟3D是兩回事 10/05 00:45
推 rushfudge : 果然鬼 10/05 04:31
推 gnr1213 : 這一題真的會亂了套,大家互不相信,那到底以後怎麼 10/05 06:47
→ gnr1213 : 用信用卡啊? 10/05 06:47
→ kaltu : SMS通訊協定從未設計用於傳送機密訊息通訊,GSM A早 10/05 06:48
→ kaltu : 就再三警告不能將簡訊用做身分確認之用 10/05 06:48
→ kaltu : 為了相容遠古時代的標準,有一卡車無法修復的結構性 10/05 06:48
→ kaltu : 漏洞 10/05 06:48
→ kaltu : 銀行還有臉說有發出就是持卡人的錯,自己用不得用於 10/05 06:48
→ kaltu : 發送OTP的管道發送OTP還能怪人啊 10/05 06:48
推 aronkao : 看起來是被木馬攔截驗證碼輸入,所以交易成功了,持 10/05 07:04
→ aronkao : 卡人認為自己沒輸入,但對銀行來說就是有輸入了,所 10/05 07:04
→ aronkao : 以乾脆請持卡人報案釐清。銀行這回答沒毛病啊 10/05 07:04
→ chchiou : 簡單來說就是手機的資安要你個人負責,手癢要亂安裝 10/05 09:11
→ chchiou : 木馬病毒,你就要自行負責,帳號密碼也可能使用者外洩 10/05 09:12
→ chchiou : 不可能要銀行全部自行吞下 10/05 09:13
推 aria0520 : ...傻眼還有幫銀行護航的 10/05 09:22
→ aria0520 : 驗證碼是用來多道防護 不是用來推卸責任給客戶的 10/05 09:24
→ aria0520 : 好嗎 10/05 09:24
→ aria0520 : 歐美沒驗證碼 盜刷都一樣秒退 真的吃相難看 10/05 09:25
推 aria0520 : 又不是什麼天文數字 六萬也在跟用戶計較 笑死 10/05 09:28
推 rinatwo : ??? 為什麼有閱讀障礙的已經認定是用戶資安問題了? 10/05 09:59
推 gnr1213 : 至少應該全面導入銀行App認證機制,廢除OTP,這樣大 10/05 11:07
→ gnr1213 : 家都沒話說,持卡人手機有沒有問題沒人知道真相,發 10/05 11:07
→ gnr1213 : 卡銀行也只是單純看收單銀行送來的電文做判斷,這個 10/05 11:07
→ gnr1213 : 不解決,「信任」會完全瓦解,網路交易就會一直紛擾 10/05 11:07
→ gnr1213 : 不斷。 10/05 11:07
推 missin : 台灣消費者還真可憐QQ 10/05 11:26
推 adon0313 : 我都是要用才打開 10/05 12:17
→ lookers : 這個到底在說啥聽不懂 什麼叫認證碼已發?? 10/05 12:21
推 Kazamatsuri : 就是這家銀行人員說公司認定OTP已發就是你已經完成 10/05 12:29
→ Kazamatsuri : 交易了 不管有沒有真的輸入 科科 10/05 12:30
→ Kazamatsuri : 這可以投訴金管會或更上級的了 10/05 12:30
推 dakkk : otp發 然後又刷成功 會被聯想吧 10/05 17:42
推 lookers : 所以沒輸入也要付錢 那還有這機制幹嘛 10/05 18:11
噓 pig2014 : 民進黨金管會都在睡覺,我老婆之前也遇過,根本沒 10/05 19:26
→ pig2014 : 有輸入OTP就直接被盜刷,為了證明不是病毒,我還去 10/05 19:26
→ pig2014 : 對照了OTP送到時間及盜刷時間,根本無法對上,很多 10/05 19:26
→ pig2014 : 筆是先盜刷才收到OTP,媽的最後只能被迫協商跟銀行 10/05 19:26
→ pig2014 : 對半分,因為民事一個審律師費就要6萬,怎麼可能因 10/05 19:26
→ pig2014 : 為這種一兩萬的損失去跟銀行打官司,媽的垃圾銀行 10/05 19:26
→ pig2014 : 垃圾金管會垃圾民進黨 10/05 19:26
推 C4F6 : 還有金融消費評議中心跟消保會可以申訴,不想請律 10/05 20:08
→ C4F6 : 師可以學著自己打官司,不要讓銀行太好處理這種爭 10/05 20:08
→ C4F6 : 議,佔太多次便宜銀行就愈愛這麼搞民眾 10/05 20:08
推 dustlala : 什麼鳥銀行 10/05 22:14
推 teras : 你被銀行騙了。協商賠一半,銀行拿你的證據去要回全 10/06 00:40
→ teras : 額後、銀行倒賺一半,也不會通知你。。。木可木可 10/06 00:40
推 Aixtron : 防木馬最好的方式,就是按忘記密碼,然後亂打一群密 10/06 08:17
→ Aixtron : 碼,每次都來一次,最多損失一家,自己都不記得,騙 10/06 08:17
→ Aixtron : 都騙不到,而且所謂的木馬太多種,像很多軟體都說要 10/06 08:17
→ Aixtron : 幫您記密碼,您會把您的房契印章交給親人,更何況是 10/06 08:17
→ Aixtron : 陌生人?而且這種軟體很賊,您都卸除了還會跳,那您 10/06 08:17
→ Aixtron : 認為它要求您同意有用嗎?不同意可能也記下去了! 10/06 08:17
→ Aixtron : 更不用説,我現在儘量不在家外面輸入或甚至找尋密碼 10/06 08:21
→ Aixtron : ,現在都全監控,有時不是您資安不好,是人心太壞! 10/06 08:21
→ Aixtron : 所以認真的說不只是防別人而已,是要防自己!您去看 10/06 08:21
→ Aixtron : 各種詐騙都是在騙自己,當自己都不知道時,要怎麽騙 10/06 08:21
→ Aixtron : ? 10/06 08:21
→ Aixtron : 我以前聽資安專家說用相同機制,套不同情境生成密碼 10/06 08:27
→ Aixtron : ,以前可行,現在不就是讓AI猜您的演算法,但您的密 10/06 08:27
→ Aixtron : 碼程度還超高,但AI一下就擊潰了,所以現在還有些人 10/06 08:27
→ Aixtron : 怪別人資安程度不足,我都很替這些人擔心,通常最容 10/06 08:27
→ Aixtron : 易被騙的就是極度自信的人,我覺得有AI以後,一切都 10/06 08:27
→ Aixtron : 不同了! 10/06 08:27
→ Aixtron : 所以雙重還是十重驗証,都只是多一層保障,真的不要 10/06 08:31
→ Aixtron : 在不熟悉的環境搞密碼,迫不得已,等回家後一定要馬 10/06 08:31
→ Aixtron : 上改,對了,現在連影像處理都超強,還有AI,電影裏 10/06 08:31
→ Aixtron : 那種猜您是7還3的都是越來越可能!所以現在最沒保障 10/06 08:31
→ Aixtron : 的就是ATM 10/06 08:31
推 VeronicaMars: 手機被植入木馬程式,那不會即使用銀行app驗證也攔 10/06 09:50
→ VeronicaMars: 截? 10/06 09:50
推 VeronicaMars: 全面倒入app 的問題會發生在還在用智障型手機用戶 10/06 09:52
噓 matlab1106 : 銀行不肖行員那麼多 怎證明不是銀行端出事? 10/06 12:55
噓 Muscleyun : 很多自己被騙輸入OTP事後不想認帳的就會說根本沒收 10/06 21:55
→ Muscleyun : 到 找金管會找立委反正我就是沒輸入 呵呵 10/06 21:55
推 jellycoolman: otp出國的時候真的偏不方便 10/07 14:45
推 lantimes : 向VISA, Master申訴 ,叫銀行吃下來 10/07 17:42
→ layaltw : otp我自己覺得也很不安全的感覺 10/07 18:30
推 rs2016 : 代表這中間有很大的漏洞 10/08 13:17
推 IanLi : 這有沒有什麼故事不用急得當判官,另外OTP在手機端 10/09 18:35
→ IanLi : 不是什麼機密文件,正常都能支持自動填入讓使用者 10/09 18:35
→ IanLi : 選發送,還以為惡意軟體不能取得後自行填入嗎? 10/09 18:35