推 HanadaIru: 沒價值電腦認證幹嘛還要改密碼 11/04 17:03
目前沒價值誰知道哪天對方會想不開免費公開到暗網
我可不想多年的Google和Steam帳號掛掉
→ LOVEMS: 搞不好明天就有價值了 11/04 17:04
推 guogu: 因為實際上東西就是被看過了 改密碼是保險 11/04 17:04
→ serding: 先把帳戶的錢花完 11/04 17:04
→ qsx889: 妮姬衛士 真是太諷刺了 11/04 17:05
→ Castle88654: 因為log有紀錄代表當下被看過了,只是沒留後門 11/04 17:05
→ Louta: 還好我電腦本來就沒綁任何東西,頂多看看我的XP 11/04 17:06
推 thompsonfor3: 請問用吧哈那篇powershell 指令跑過一遍什麼都沒發 11/04 17:07
→ thompsonfor3: 現是不是safe了? 11/04 17:07
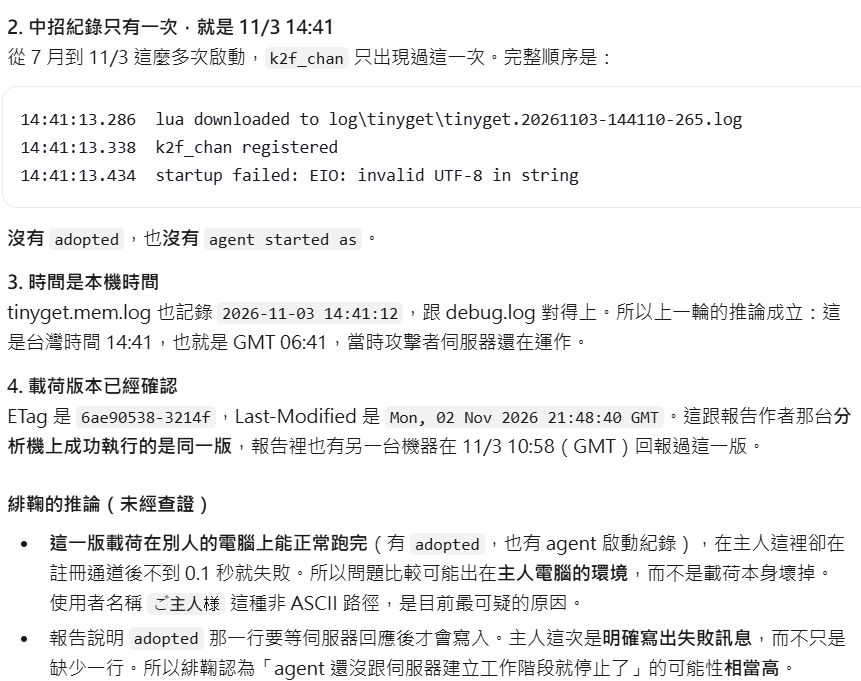
理論上是,因為目前說法是log紀錄不會自動刪,至少都會有k2f_chan紀錄
推 biollante: 昨天有開過啟動器,也沒加過防火牆規則,檢查後沒中 11/04 17:07
→ biollante: 不知道他到底是什麼情況會被投放 11/04 17:07
最早是9/27後檔案就被改過了
我看我那台紀錄是11/3執行的 大概是11/1~11/3開始觸發,有重開啟動器就中
兇手也可能只在特定期間/時段內放
當然也可能你防毒強到可以擋掉啟動器的下載權限
→ fbsgo: 因為價值因人而異,你不知道他會不會賣給認為有價值的 11/04 17:07
推 CCNK: 因為搞不好哪一天就有價值了 雞雞都被看光了還是自己改一下 11/04 17:07
→ CCNK: 雞雞資料吧 11/04 17:07
推 weiyilan: 我也是每天都有開也沒擋的結果啥都沒有,完全運氣了 11/04 17:10
→ dieorrun: 因為他正式攻擊就10月底幾天還有分時段吧 11/04 17:11
推 sai007788: 因為你不知道他主要目標是哪一款遊戲 11/04 17:11
→ egg781: 主要目標好像是三角洲 11/04 17:14
這個存疑啦 雖然是騰訊的鍋,但目前其他遊戲都還沒發消息,su都公告了
除非其他家遊戲打算要瞞,但玩家自己有能力的也能檢查吧,有應該也會有消息
推 jorden0804: 感謝 現在全部都要自救真的慘 11/04 17:14
推 kenny72014a: 就是不會主動刪,我的log檔才大到開不起來XD 11/04 17:14
※ 編輯: wifi (36.238.129.12 臺灣), 11/04/2026 17:18:06
推 s13541298: 三角洲到底有沒有中 台服是經過garena餒 11/04 17:18
推 as981134: 雖然不是專業的,但看技術分析感覺藏很隱密,不知道NGA 11/04 17:20
→ as981134: 那邊到底是怎麼抓到的 11/04 17:20
→ sin026: 借串一問這篇推特的檢查程式真的有效果? 11/04 17:20
→ bnn: host file他換任何一個domain不就還是可以執行嗎 11/04 17:20
→ dieorrun: 正式攻擊投放dll回去找來源就抓到了阿 11/04 17:21
推 raincole: 首先我相信你是好意 但不要執行網路上路人給的自檢程式 11/04 17:22
→ raincole: 是最基本資安的觀念... 11/04 17:22
嗯,所以只是分享並有付上原始碼,有疑慮的能按照巴哈那篇帖子教學
不過巴哈那篇給的一鍵檢查也是同樣道理。 我只能對我自己發的程式背書
如果要最保險的就是不檢查,直接重灌+登出改密碼
推 edwardgo: 已經把妮基跟chrome刪掉的找得出來嗎? 11/04 17:22
刪掉了,沒辦法找吧,核對他也要有檔案
除非沒刪乾淨 dll檔和資料夾還有殘留
→ raincole: 說白了會在PTT上看到一個google drive連結就載來執行裡 11/04 17:23
→ dieorrun: 那種跑跑powershell的就還好 11/04 17:23
→ raincole: 面的.exe的人其實也不需要檢查 因為這種使用電腦的觀念 11/04 17:23
→ raincole: 肯定早就中標N次了 下次中標也只是遲早的事而已 11/04 17:23
→ a12073311: 跟詐騙救援會的人會再被騙一樣 11/04 17:25
→ jorden0804: 現在也不知道有沒有漏掉的檔案 11/04 17:25
推 sin026: 了解 還是乖乖自檢 重灌好了 11/04 17:25
推 BenShiuan: 腳本跑一跑就好,至少看不懂還可以丟給AI幫你把關 11/04 17:25
壓縮檔有付程式原始碼,扔給ai也能檢查
推 ZEALOTGO: 我也覺得現在都不要下載什麼自檢軟體,哪知道會不會二次 11/04 17:26
→ ZEALOTGO: 投毒 11/04 17:26
推 egg781: 其他遊戲不可能倖免吧,其他遊戲消費者數量比妮姬還多很多 11/04 17:26
推 sai007788: 你懶得查就直接重灌就好了,然後再改密碼 11/04 17:26
→ ZEALOTGO: 反正就是改帳號密碼會怕直接重灌 11/04 17:27
推 honey4617912: 說到自救會 上次小羊卡牌那個不知怎樣了 11/04 17:27
推 onepiece2041: 是說目前有無統計說,台/國/日/韓服哪個中招率最高? 11/04 17:28
這個沒意義吧 啟動器不認國家,多和少只和使用啟動器的比例有關
如果日本大多用手機,那中獎的就會少
推 onepiece2041: 好吧我都是上班出門前用電腦解每日,上班用平板偷競 11/04 17:31
→ onepiece2041: 技場,等下班回家要去開獎了 11/04 17:32
※ 編輯: wifi (36.238.129.12 臺灣), 11/04/2026 17:37:18
推 CCNK: ■ 已經開了兩步驟驗證,是不是就沒事? → 不是 11/04 17:34
→ CCNK: - 兩步驟驗證只在登入的那一刻確認身分。登入之後,瀏覽器會 11/04 17:34
→ CCNK: 留下「登入狀態的憑證(cookie)」,駭客如果把它複製走,不 11/04 17:34
→ CCNK: 需要密碼和驗證,就能直接以已登入的狀態進來。 11/04 17:34
→ CCNK: - 這次的駭客程式就有偷走這種憑證的功能。 11/04 17:34
→ CCNK: - 必須改密碼,再做「登出所有裝置」,被偷走的憑證才會失效 11/04 17:34
→ CCNK: 。兩件事都一定要做。 11/04 17:34
→ CCNK: (Google 只要改密碼,大部分裝置就會被登出;其他網站各 11/04 17:34
→ CCNK: 自不同,可能需要另外登出) 11/04 17:34
推 fish770130: 通常會執行網路上的檢查程式的人,其實都不太會去確認 11/04 17:41
→ fish770130: 原始碼是否安全 11/04 17:41
→ fish770130: 不過還是推好心 11/04 17:41
推 martin310462: 我讓小克檢查完 還好我也是沒價值電腦 但是還是要改 11/04 17:42

推 qsx889: token全流光了吧 總之先來改重要的信箱密碼 11/04 17:43
推 lionsDuDu: 請問有中k2f和adopted和agent started as 11/04 18:18
→ lionsDuDu: 但沒dll 檔也沒資料夾的可以先改密碼暫緩重灌嗎? 11/04 18:18
→ lionsDuDu: 因為檔案太多一時間根本備份不完 11/04 18:18
不能保證,改密碼用另一台乾淨電腦改比較保險,真不行就用手機網頁改
然後原本電腦斷網,這個分兩塊,有入侵紀錄代表你帳密和授權已經可能外洩
所以要改密碼,不讓你用原本電腦改或是重灌後再改是怕仍有後門監控殘留,
改了之後又把新密碼和授權再次洩露出去,當然你可以賭沒dll所以沒有留後門
推 guogu: 要認真來說 不知道 目前流出訊息 沒有dll 11/04 18:19
→ guogu: 就是要開啟動器才有可能傳資料 11/04 18:19
→ guogu: 但沒辦法100%排除有留其它後門 11/04 18:23
※ 編輯: wifi (36.238.129.12 臺灣), 11/04/2026 18:31:37
→ asdsoso: 殖木馬的駭客不等於要盜你的駭客 只是資料還沒找到買家 11/04 18:29
推 lionsDuDu: 哭啊 那只希望今天能先備份好了 11/04 18:31
推 owen91: 優先改密碼,巴哈有人分享掃全部硬碟的,可以備份完資料, 11/04 18:40
→ owen91: 掃一次再重灌 11/04 18:40